WordPress 無料プラグイン
不正ログインの入口を、
プラグイン1つでふさぐ。WapLab Care
ログイン試行の制限、ログインURLの変更、2段階認証、画像認証、簡易WAF。
WordPress のセキュリティの基本を、アカウント登録なし・無料で使えます。
無料で使ってみる
ログイン保護2段階認証画像認証簡易WAF
このプラグインでできること
ログインの保護から攻撃の遮断まで、WordPress のセキュリティの基本を1つのプラグインで。
機能ごとにオン・オフでき、入れてすぐ効く設定がはじめから有効になっています。
ログインを守る
試行回数の制限、ログインURLの変更、2段階認証、画像認証
公開する情報をしぼる
ユーザー名の漏えい防止、XML-RPC と REST API の制限
攻撃をふせぐ
SQLインジェクションなど、よくある攻撃の文字列を含むアクセスを遮断
知らせる
管理者のログインと、本体・プラグイン・テーマの更新をメールでお知らせ
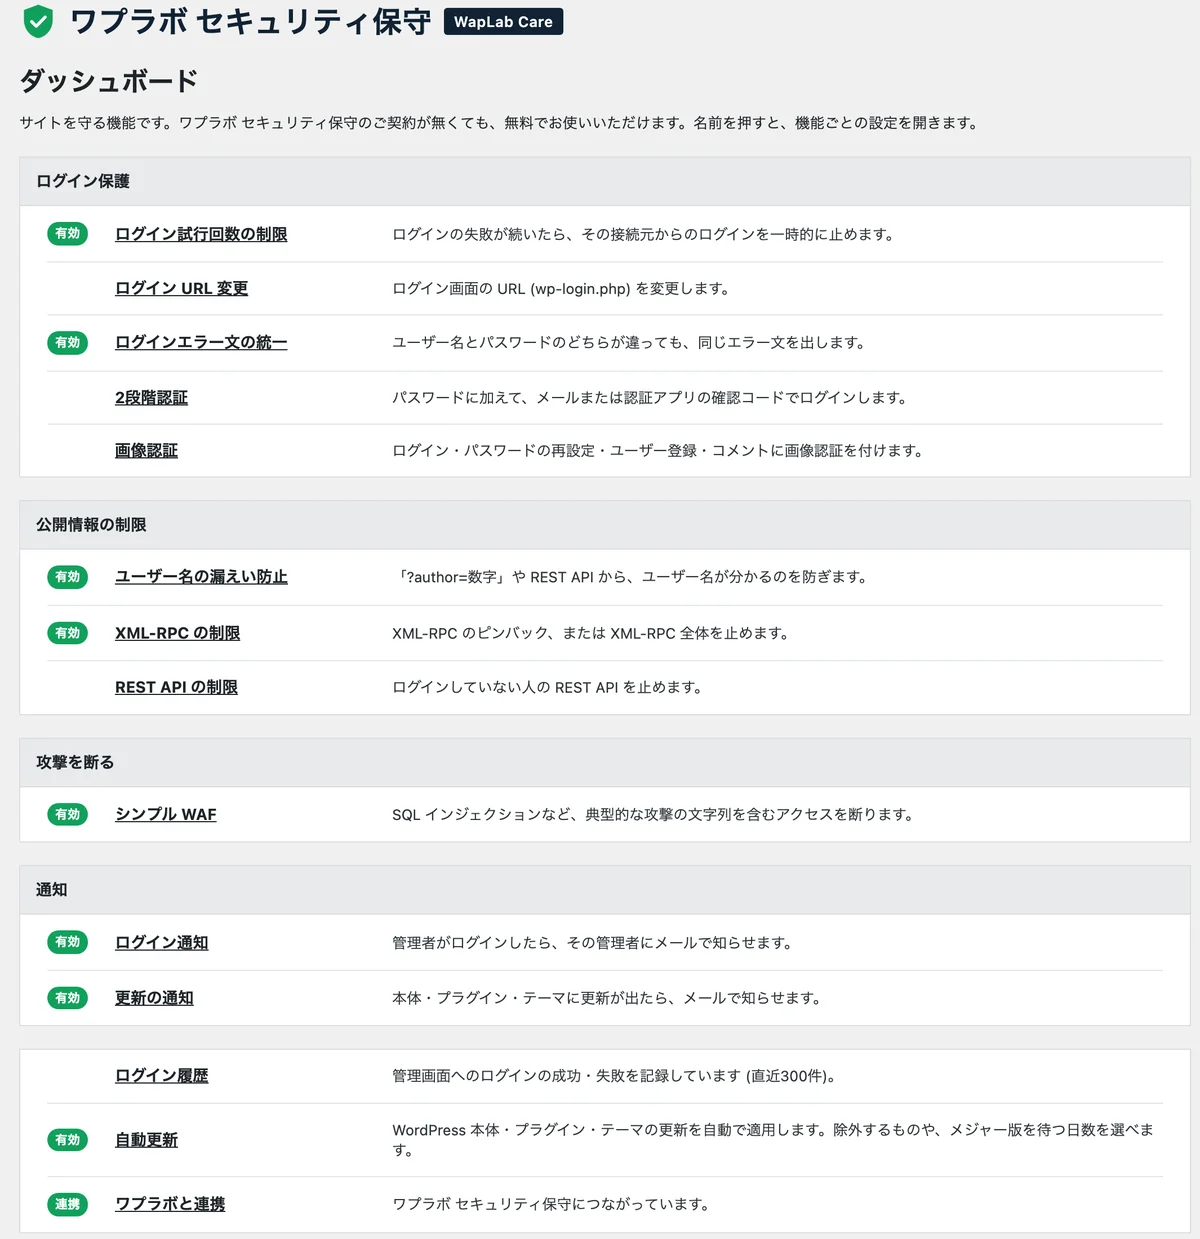
管理画面のダッシュボード。どの機能が有効か一目で分かり、名前を押すと機能ごとの設定を開きます。
ログインを守る
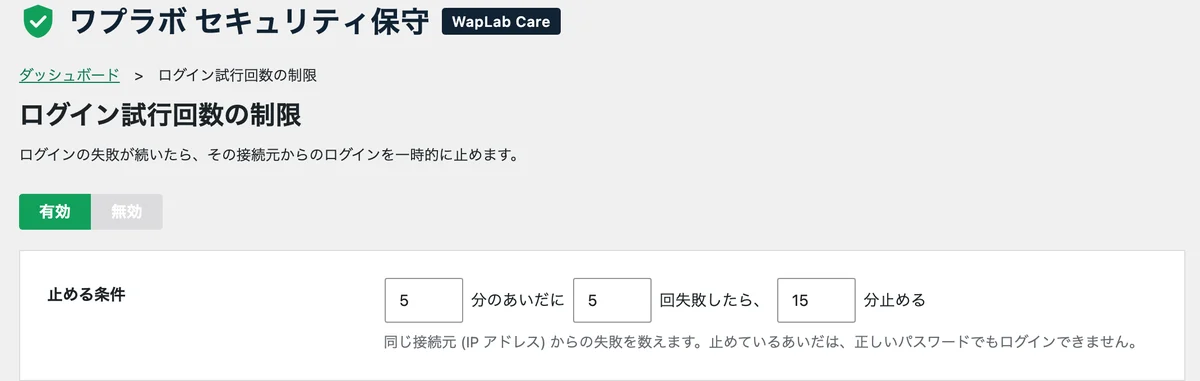 |
ログインの試行回数を制限する
パスワードを何度も試す総当たり攻撃を止めます。はじめは「5分間に5回失敗したら、そのアクセス元を15分ブロック」。回数・時間は変えられます。
ブロック中は、正しいパスワードでもログインできません。ブロックした記録はログイン履歴に残ります。 |
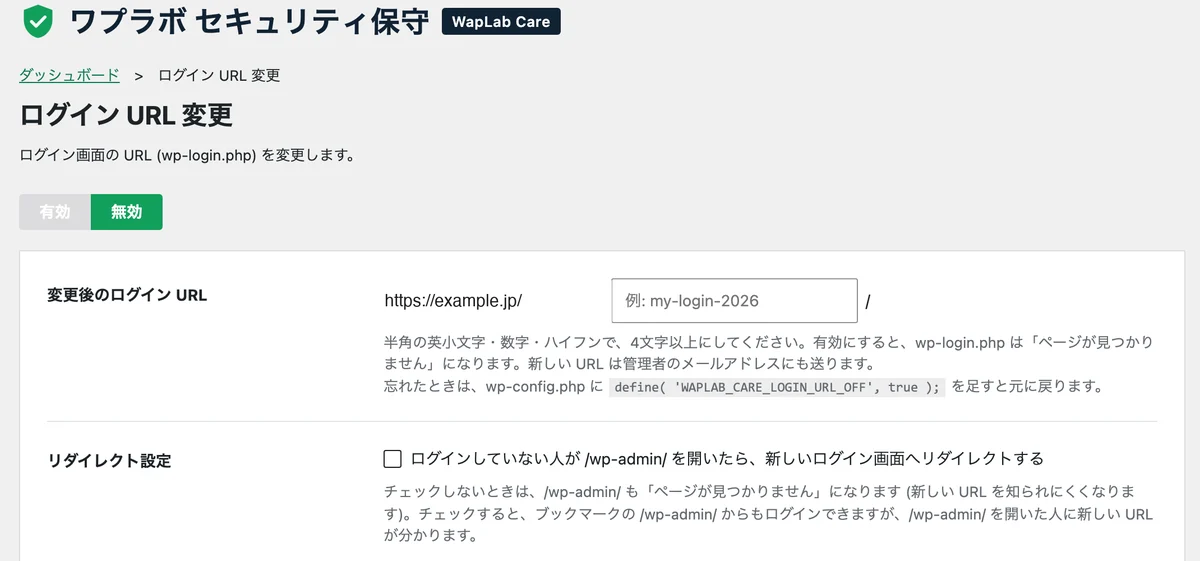 |
ログインURLを変更する
誰でも知っている wp-login.php を、自分で決めたURLに移します。攻撃の多くはこのURLを狙ってくるため、入口そのものを見つけにくくできます。
変更すると、管理者に新しいURLをメールでお知らせします。 |
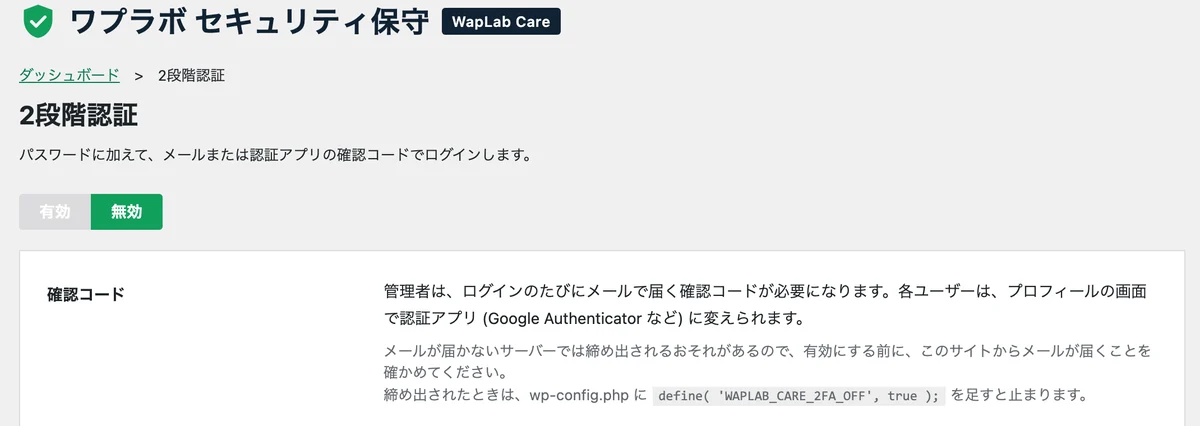 |
2段階認証(メール・認証アプリ)
パスワードのあとに、6桁の確認コードを入力してもらいます。コードはメールで受け取るか、Google Authenticator などの認証アプリで表示します。
パスワードが漏れても、コードが無ければログインできません。メールで受け取る場合は、サイトからのメールが届くことを確かめてからオンにしてください。 |
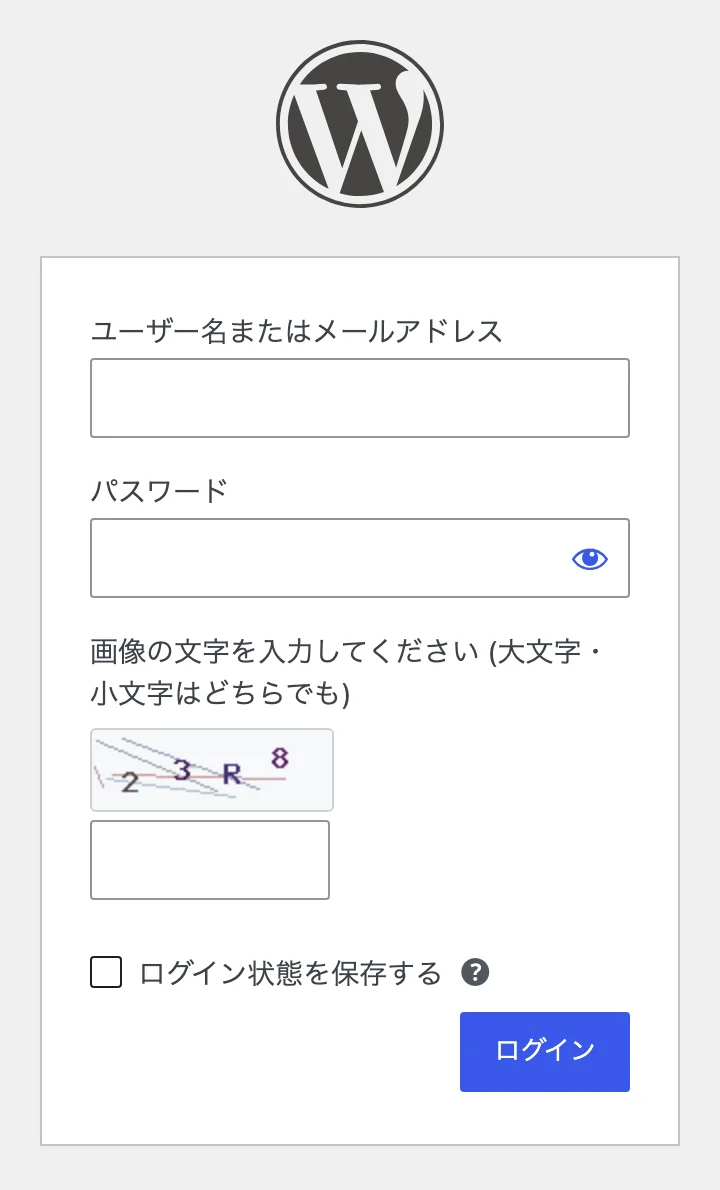 |
画像認証(CAPTCHA)
画像に表示した4文字を入力してもらい、機械的な送信をふせぎます。ログイン・パスワードの再設定・ユーザー登録・コメントの4か所に付けられます。
外部サービスへの登録は不要で、Google のアカウントも要りません。 |
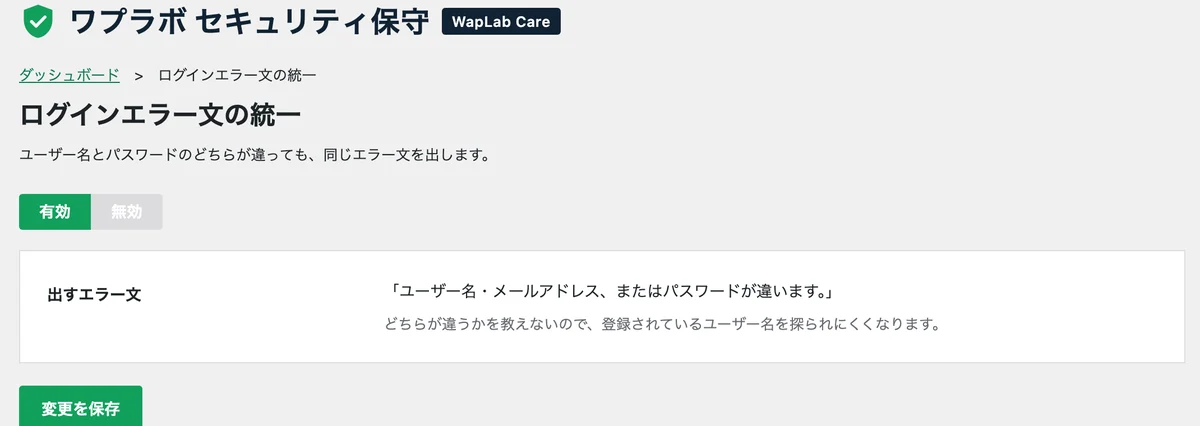 |
ログインエラーの表示を統一する
「ユーザー名が違う」「パスワードが違う」を区別せず、同じメッセージにします。どのユーザー名が存在するかを、ログイン画面から探られなくなります。 |
公開する情報をしぼり、攻撃をふせぐ
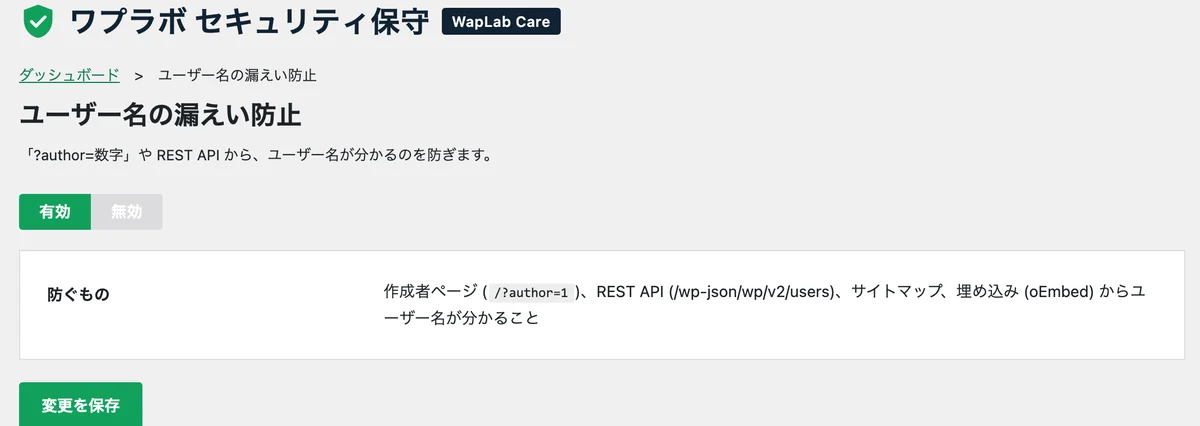 |
ユーザー名を
知られにくくする
?author=1 のようなURLや REST API から、ログインに使うユーザー名が分かってしまうのをふせぎます。
|
XML-RPC を制限する
総当たり攻撃や踏み台に使われやすい XML-RPC の、ピンバックだけ、または XML-RPC 全体を止めます。はじめはピンバックだけを止めています。 | 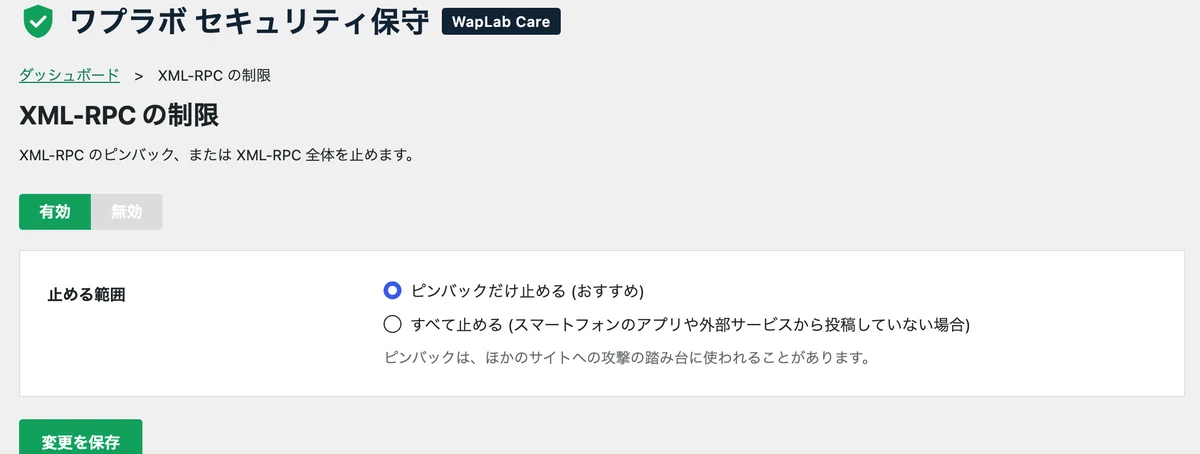 |
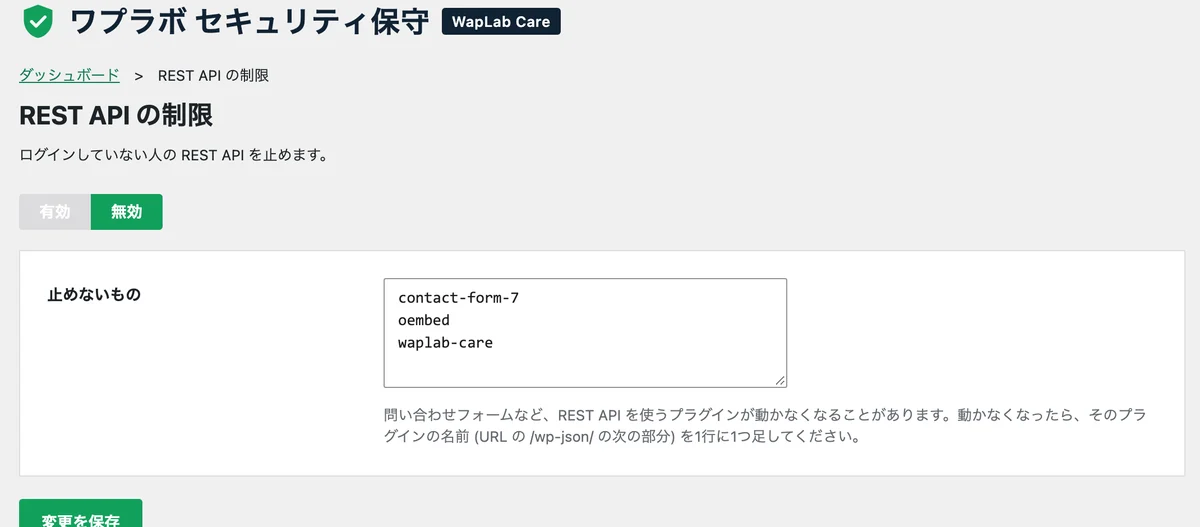 |
REST API を制限する
ログインしていない訪問者からの REST API を止めます。お問い合わせフォームなど、外から使う必要があるものは「常に許可する」に入れておけます。 |
簡易WAFで攻撃をふさぐ
SQLインジェクション、クロスサイトスクリプティング、ファイルの盗み見、PHPコードの送り込みなど、よくある攻撃の文字列を含むアクセスを遮断します。遮断した記録は管理画面で見られます。 | 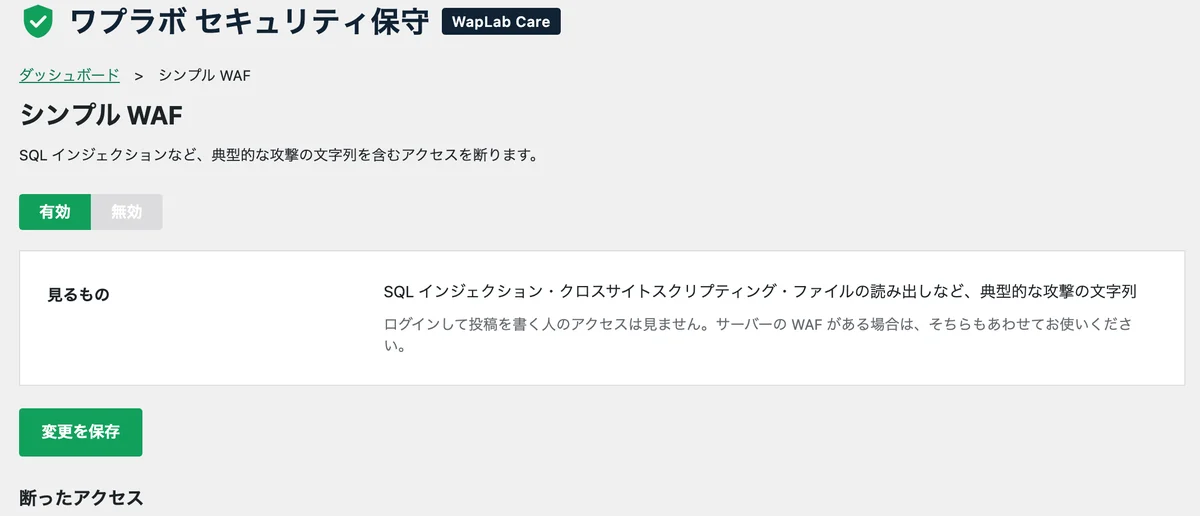 |
本体・プラグイン・テーマの更新も自動で
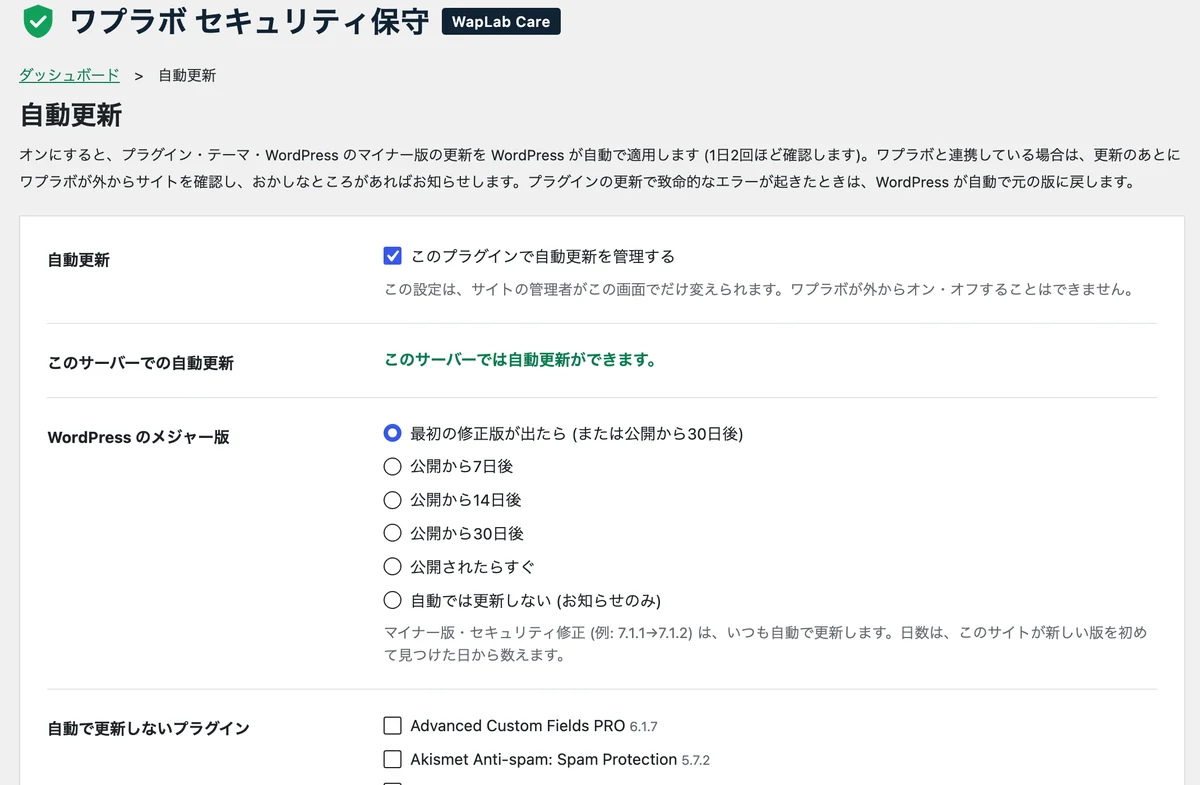 |
自動更新を、外すものと時期まで決めて任せる
オンにすると、プラグイン・テーマ・WordPress 本体の更新を、WordPress 本体の自動更新のしくみで適用します(はじめはオフです)。
自動で更新しないプラグイン・テーマを選べるほか、本体のメジャー版は「最初の修正版が出てから」「公開から7日後」などの時期を選べます。プラグインの更新で致命的なエラーが起きたときは、WordPress が自動で元の版に戻します(WordPress 6.6 以降)。 |
こんな心配はありませんか
- ●ログイン画面が誰にでも開けてしまう
- ●管理者のパスワードだけでサイトを守っている
- ●対策ごとにプラグインを入れて、数が増えてしまった
- ●有料のセキュリティ対策は、予算が取れない
その他の機能
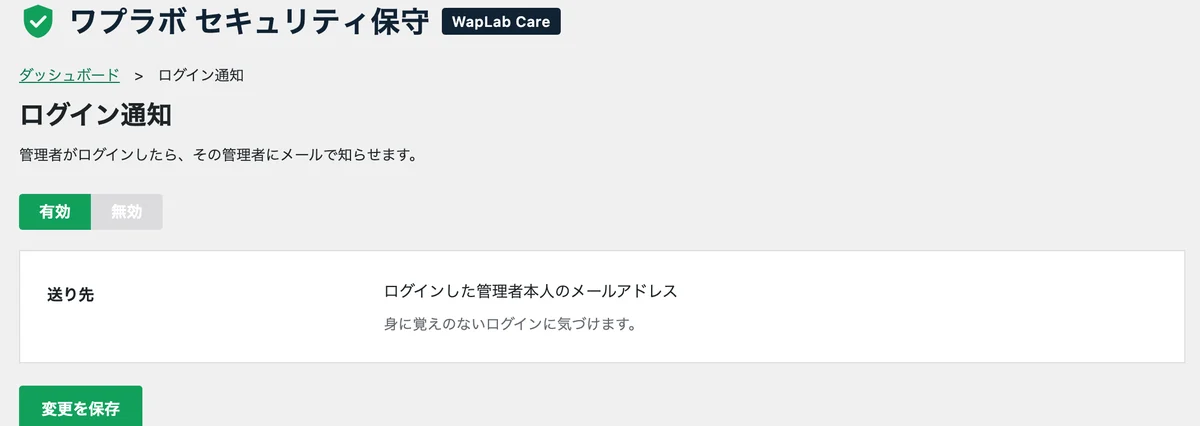
ログインの通知
管理者がログインすると、メールでお知らせします。身に覚えのないログインにすぐ気づけます。
更新のお知らせ
WordPress 本体・プラグイン・テーマに更新が出たら、メールでお知らせします。更新の放置をふせぎます。
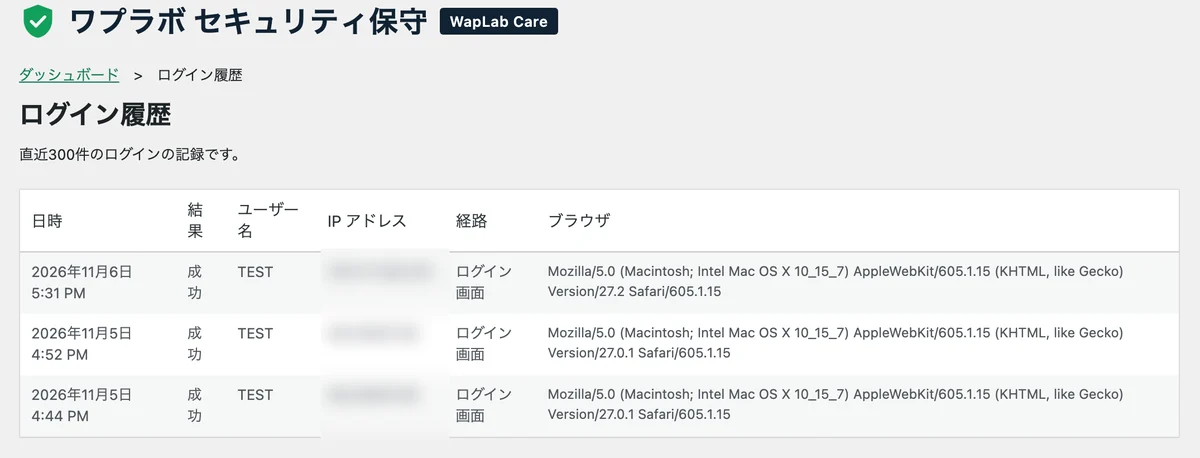
ログイン履歴
ログインの成功・失敗・ブロックを、日時・ユーザー名・IPアドレスとあわせて直近300件まで記録します。
セキュリティ保守と連携すると、
改ざんの見張りと自動更新まで
上の機能はすべて無料で、アカウントの登録も要りません。
さらに有料のワプラボ セキュリティ保守をご契約いただき、発行される連携キーをプラグインに貼ると、
改ざんチェック(毎日)・脆弱性情報の照合(毎日)・自動更新の管理・月次報告書まで当社のサーバーから行います。
保守は月額2,980円(税別)から。連携キーを貼るまで、プラグインが外部に何かを送ることはありません。
今すぐ使ってみる
WordPress 管理画面の「プラグイン → 新規追加」で「WapLab Care」を検索するか、下のボタンから公式ディレクトリを開き、
インストール・有効化してください。
有効化後、メニュー「セキュリティ保守」から機能ごとにオン・オフできます。
WordPress.org 公式ディレクトリで公開しています。WordPress 6.0 以上・PHP 7.4 以上で動作します。
ログインできなくなったときは
ログインURLを忘れた、2段階認証のコードが受け取れない、というときは、
サーバーの wp-config.php に次の1行を足してログインし、設定を直してください。直したら、足した行は消します。
// ログインURLの変更を止める(元の wp-login.php に戻る)
define( 'WAPLAB_CARE_LOGIN_URL_OFF', true );

// 2段階認証を止める
define( 'WAPLAB_CARE_2FA_OFF', true );
よくあるご質問
Q.本当に無料ですか?
A.はい。この紹介ページに書いている機能は、すべて無料で使えます。有料なのは、当社のサーバーから改ざんチェックなどを行う「セキュリティ保守」だけです。
Q.アカウントの登録は必要ですか?
A.いいえ。インストールして有効化するだけで使えます。登録やメールアドレスの入力はありません。
Q.サイトの情報を外部に送りますか?
A.いいえ。セキュリティ保守の連携キーを貼るまでは、何も送りません。連携した場合も、送るのはファイルのパスとハッシュ値、本体・プラグイン・テーマの名前とバージョンなどで、ファイルの中身は送りません。
Q.入れただけで、何が有効になりますか?
A.ログインの試行回数の制限、ログインエラーの表示の統一、ユーザー名の漏えい防止、XML-RPC のピンバックの停止、ログインの通知、更新のお知らせです。ログインURLの変更・2段階認証・画像認証・REST API の制限・簡易WAF・自動更新の管理は、必要に応じてオンにしてください。
Q.ほかのセキュリティプラグインと一緒に使えますか?
A.ログインURLの変更や画像認証など、同じ種類の機能を2つのプラグインで同時にオンにすると、ログインできなくなることがあります。同じ種類の機能は、どちらか一方だけでオンにしてください。
Q.プラグインを削除すると、設定は消えますか?
A.いいえ。入れ直したときに元に戻せるよう、設定と連携キーは残します。